VPN
VPN - Tailscale na NixOS
Tailscale
Instalacja `configuration.nix'
    services.tailscale.enable = true;
    ...
    environment.systemPackages = with pkgs; [
        ...
        tailscale
        ...
    ];
1. Włącz forwarding
sudo sysctl -w net.ipv4.ip_forward=12. NAT (KLUCZOWE)
sudo iptables -t nat -A POSTROUTING -s 100.64.0.0/10 -o eth0 -j MASQUERADE3. Forwarding rules
sudo iptables -A FORWARD -i tailscale0 -o eth0 -j ACCEPT
sudo iptables -A FORWARD -i eth0 -o tailscale0 -m state --state RELATED,ESTABLISHED -j ACCEPT
4. Restart Tailscale
sudo tailscale down
sudo tailscale up --advertise-routes=192.168.100.0/24 --accept-routes=true
status
tailscale statusLogowanie
tailscale down
tailscale up --advertise-routes=192.168.100.0/24
Wejść na adres:
Warning: IP forwarding is disabled, subnet routing/exit nodes will not work.
See https://tailscale.com/s/ip-forwarding
Warning: UDP GRO forwarding is suboptimally configured on wlp0s11u2, UDP forwarding throughput capability will increase with a configuration change.
See https://tailscale.com/s/ethtool-config-udp-gro

To authenticate, visit:

    https://login.tailscale.com/a/1d38dfb9017351
Zalogować się.
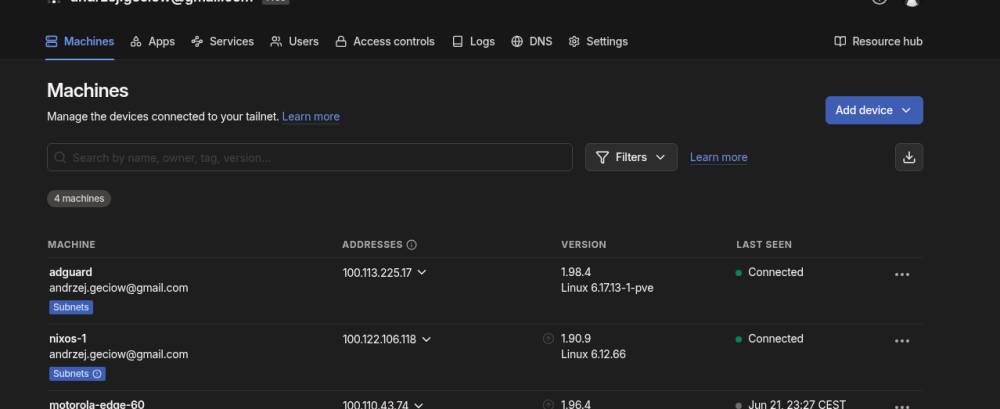
Powinien pojawic się aktualny komputer na liscie maszyn. Tutaj nixos-1